Miliony dolarów zniknęły z portfeli kryptowalut. Złodzieje okazali się ratownikami?
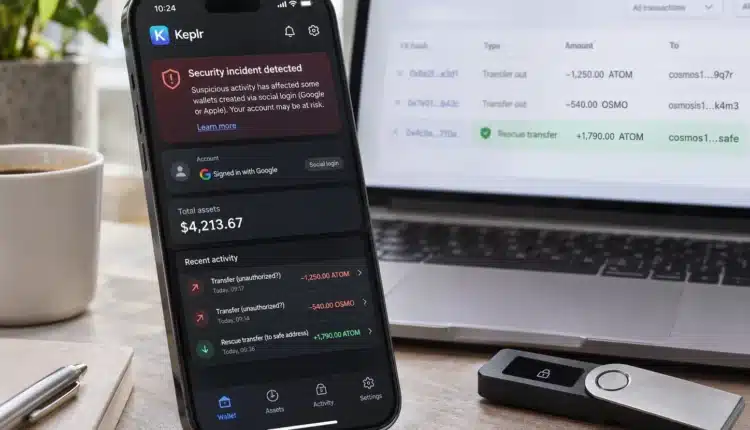
W sobotę wskazano osiem portfeli, na które miały trafiać kryptowaluty skradzione użytkownikom Keplr. W niedzielę wszystkie osiem znalazło się na liście opublikowanej przez firmę Web3Auth. Tyle że nie była to lista złodziei, lecz adresów, na które ewakuowano zagrożone pieniądze. W grę wchodzi około sześciu milionów dolarów i ponad 44 tysiące portfeli. Czy analitycy pomylili hakerów z ludźmi, którzy próbowali ich uprzedzić? Historia robi się tym ciekawsza, że prawdziwy atak rzeczywiście miał miejsce, a jego sprawcy nadal pozostają nieznani.
44 tysiące portfeli i miliony dolarów. Co wydarzyło się w Keplr?
Wszystko zaczęło się w ostatni piątek. Posiadacze portfela Keplr, którzy zakładali konta przez Google lub Apple, zaczęli zgłaszać podejrzane transakcje. Źródłem okazała się luka w infrastrukturze Web3Auth, odpowiedzialnej za logowanie i zarządzanie dostępem do portfeli. Klucze prywatne były poważnie zagrożone.
W sobotę analitycy Bitquery opublikowali wyniki śledztwa. Według ich ustaleń ponad 44 tysiące portfeli zostało opróżnionych, a wartość transferów przekroczyła 6 milionów dolarów. Badacze zidentyfikowali osiem adresów, na które kierowano pieniądze i twierdzili, że należą do atakującego. Tyle że w niedzielę Web3Auth przedstawiło zupełnie inną wersję wydarzeń.
Hakerzy czy ratownicy? Pieniądze znalazły się na bezpiecznych adresach
Web3Auth poinformowało, że wspólnie z Keplr przenosiło kryptowaluty z zagrożonych portfeli, zanim zdążyli je opróżnić przestępcy. Firma wykorzystała przy tym tę samą metodę dostępu do środków, którą posługiwał się napastnik. W niedzielę opublikowano listę 12 adresów ratunkowych. I tutaj robi się naprawdę ciekawie,bo wszystkie osiem adresów wskazanych wcześniej przez Bitquery jako należące do złodzieja znalazło się na tej liście.
Według analizy The Block portfele ratunkowe przechowywały wówczas kryptowaluty warte około 5,6 miliona dolarów, w tym 2,49 miliona tokenów ATOM. Nie oznacza to jednak, że wszystkie pieniądze odzyskano. Web3Auth przyznaje, że wcześniej działał również rzeczywisty napastnik. Skala potwierdzonych strat pozostaje nieznana.
Podobny scenariusz opisywaliśmy już przy okazji ataku na portfel SecondFi. Tam również część zagrożonych aktywów udało się zabezpieczyć, zanim trafiły do przestępców.
Dla klientów Keplr najważniejsza jest teraz jedna informacja. Zagrożone mogą być konta tworzone przez Google lub Apple. Firma zaleca, by nie wpłacać na nie kolejnych środków, a pozostałe aktywa przenieść do nowego portfela zabezpieczonego własną frazą odzyskiwania lub urządzeniem sprzętowym.
Czytaj więcej w dziale kryptowaluty na Bithub:
Poważne problemy klientów MEXC. Środki przesyłane z giełdy są zamrażane