
Afery Ledger ciąg dalszy. Kto stał za modyfikacjami w portfelach sprzętowych?
Firma Ledger potwierdziła obecność nieautoryzowanych modyfikacji w urządzeniach sprzedawanych przez azjatyckiego dystrybutora.
Sprawa wyszła na jaw w ubiegłym tygodniu, kiedy użytkownicy zaczęli zgłaszać niespodziewane kradzieże środków zgromadzonych na portfelach zakupionych za pośrednictwem firmy CryptoBilis, oficjalnego resellera działającego w Indonezji, Malezji oraz na Filipinach. Do modyfikacji urządzeń wykorzystano specjalnie zaprojektowane mikrokontrolery połączone z siecią komórkową.
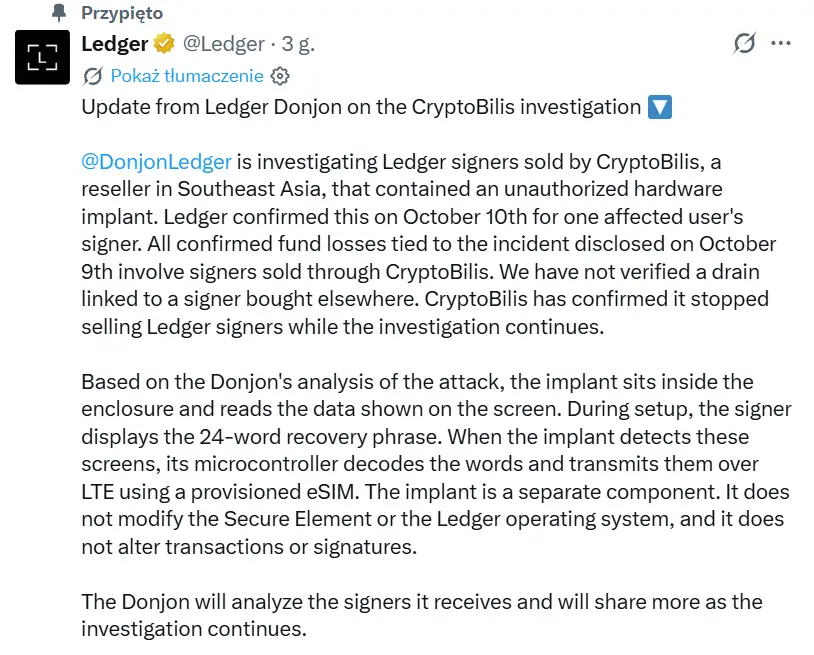
Wiadomo już, że nakładki potrafiły odczytywać dwudziestoczterowy zestaw słów kluczowych wyświetlany podczas pierwszej konfiguracji portfela na ekranie urządzenia, a następnie przesyłały te poufne dane za pośrednictwem technologii LTE przy użyciu wbudowanej karty eSIM. Producent podkreślił, że fizyczne mikroukłady w żaden sposób nie naruszały wbudowanych w portfele głównych chipów bezpieczeństwa ani nie modyfikowały samych transakcji zatwierdzanych przez użytkowników.
Skala naruszenia bezpieczeństwa wciąż jest szacowana przez niezależne podmioty analityczne. W międzyczasie blockchainowy badacz Specter oszacował potencjalne straty użytkowników na ponad 86 mln USD, natomiast firma cybersecurity Yfarmx podniosła tę prognozę do kwoty 103 mln USD.
Przełomowe odkrycie
W obliczu rosnących obaw o bezpieczeństwo łańcucha dostaw gwałtownie zareagowały inne podmioty z branży portfeli sprzętowych, które natychmiast odcięły się od kompromitującego pośrednika. Firma CryptoBilis zawiesiła całkowicie sprzedaż oraz wysyłkę jakichkolwiek portfeli sprzętowych na rynkach azjatyckich. Przedsiębiorstwo podjęło również decyzję o tymczasowym zamknięciu swoich sklepów stacjonarnych na czas szczegółowego audytu przeprowadzanego z udziałem niezależnych ekspertów.
W ślad za CryptoBilis poszły firmy Trezor oraz OneKey, które chociaż nie odnotowały żadnych strat, postanowiły wycofać CryptoBilis ze swoich oficjalnych sieci partnerskich. O krok dalej poszła firma OneKey, zawieszając pozyskiwanie nowych dystrybutorów oraz oferując bezpłatną wymianę urządzeń wszystkim klientom, którzy zakupili portfele za pośrednictwem feralnego sklepu w okresie od 1 marca do 12 października 2026 roku.
Reakcja gigantów branży
Jak już pisaliśmy wcześniej, niepokojące sygnały zaczęły napływać również z Europy, co sugeruje, że problem może nie ograniczać się jedynie do Azji Południowo-Wschodniej. Jak poinformował użytkownik serwisu X o pseudonomie Johannes, podejrzane implanty o strukturze elastycznych płytek drukowanych z dodatkowymi przewodami miały zostać przez niego odnalezione w dwóch egzemplarzach portfeli zakupionych w stacjonarnych punktach europejskiej sieci sklepów MediaMarkt.
Nagłośnienie sprawy wywołało w społeczności kryptowalutowej dyskusję na temat tego, czy tradycyjne portfele sprzętowe nadal stanowią najbezpieczniejszą formę przechowywania aktywów w porównaniu do regulowanych funduszy ETF opartych na kryptowalucie Bitcoin. Afera związana z podmienionymi podzespołami udowadnia, że kluczowym elementem łańcucha zaufania staje się nie tylko samo oprogramowanie urządzenia, ale również fizyczna nienaruszalność punktu zakupu.
Tymczasem producent apeluje do wszystkich użytkowników, którzy podejrzewają jakąkolwiek ingerencję w obudowę swoich urządzeń, o powstrzymanie się od ich wstępnej konfiguracji, natychmiastowe zgłoszenie sprawy do zespołu wsparcia oraz powiadomienie odpowiednich organów ścigania. Osoby decydujące się na zakup portfeli z alternatywnych źródeł powinny korzystać z oficjalnych przewodników inspekcyjnych udostępnianych przez producentów, pamiętając jednocześnie, że samodzielne otwieranie obudowy bez odpowiedniej wiedzy technicznej może trwale uszkodzić sprzęt.
Przeczytaj również:
Wieloryb z czasów pandemii obudził się po latach uśpienia. Przesłał aż 378 mln USD!
Polymarket i Kalshi na celowniku. Amerykanie mówią stanowcze „nie” gigantom rynku prognoz