Masz portfel krypto tej firmy? Uważaj, hakerzy mogą już znać Twój adres
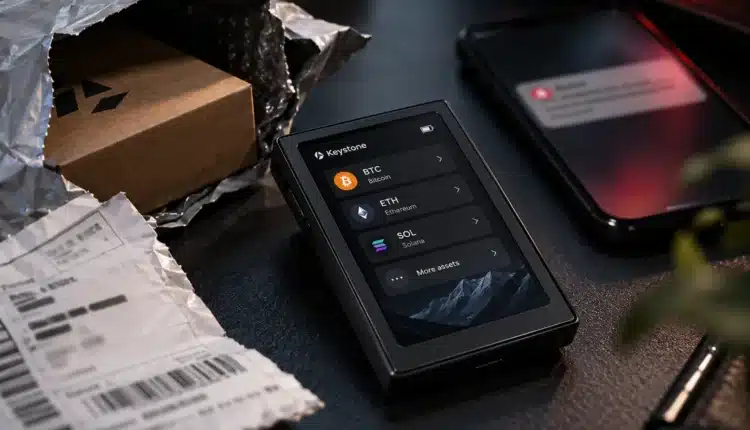
Kupujesz urządzenie, które ma chronić Twoje Bitcoiny przed kradzieżą. Kilka dni później okazuje się, że przestępcy zdobyli Twoje imię, nazwisko, adres zamieszkania i informację o zakupionym portfelu. Właśnie z tak poważnym problemem mierzą się klienci i właściciele sprzętu firmy Keystone, producenta portfeli krypto. Firma potwierdziła wyciek danych i ostrzegła przed oszustami, którzy mogą wykorzystać je do przejmowania oszczędności i nie tylko.
Hakerzy zdobyli adresy klientów. Wiedzą też, co kupili
Portfele sprzętowe uchodzą za jeden z bezpieczniejszych sposobów przechowywania kryptowalut. Ich największa zaleta? Na pewno możliwość przechowywania kluczy poza internetem. Nawet jeśli ktoś włamie się na komputer czy smartfon właściciela, nie uzyska automatycznego dostępu do jego kryptowalut. Te mogą leżeć na zimnym portfelu, ukryte w najbezpieczniejszym miejscu, choćby bankowym depozycie.
Problem pojawia się jednak wtedy, gdy przestępcy dostaną dostęp nie do samego urządzenia, a o krok wcześniej – zaatakują sklep, w którym zostało kupione. Właśnie taki scenariusz spełnił się w przypadku Keystone. Firma poinformowała o włamaniu na swoją stronę internetową i niekontrolowanym wycieku danych klientów.
Po sprawdzeniu aktywności systemu obsługującego sklep internetowy we współpracy z Shopify firma potwierdziła 23 października, że osoby trzecie uzyskały informacje dotyczące zamówień. Wśród skradzionych danych znalazły się informacje o zakupionych produktach i ich cenach, imiona i nazwiska klientów, adresy e-mail oraz inne dane kontaktowe i adresy dostaw sprzętu.
Co to oznacza w praktyce? Przestępcy mogą dowiedzieć się, kto kupił urządzenie do przechowywania kryptowalut, jaki model wybrał i gdzie zamówił jego dostawę. Pocieszenie? Keystone zapewnia, że nie doszło do wycieku kluczy prywatnych, fraz odzyskiwania, haseł do portfeli ani danych kart płatniczych i rachunków bankowych.
Keystone przeprasza i zapowiada szczegółowy raport
Największe zagrożenie może pojawić się dopiero teraz. Keystone ostrzega, że przestępcy mogą podszywać się pod przedstawicieli firmy i kontaktować się z klientami telefonicznie, mailowo, przez SMS, a nawet tradycyjną pocztą. Wyobraźmy sobie, że ktoś dostaje wiadomość o wykryciu usterki w zakupionym portfelu. Nadawca zna jego nazwisko, adres i dokładny model urządzenia. Proponuje bezpłatną wymianę sprzętu lub zwrot pieniędzy, a następnie prosi o wykonanie kilku czynności.
Na razie nie wiadomo, kto odpowiada za atak ani czy skradzione informacje zostały już wykorzystane do oszustw. Sam wyciek nie oznacza konieczności wymiany portfela ani przenoszenia kryptowalut na nowe adresy. Wystarczy zachować ostrożność i zdrowy rozsądek.
Czytaj więcej w dziale kryptowaluty na Bithub:
XTB otwiera się na kryptowaluty. Jest jednak jedno „ale”
Sprawa Zondacrypto. Luksusowe samochody przejęte przez służby
Ethereum na celowniku hakerów. Ta sieć notuje najwięcej ataków