Gigant bankowy Crédit Mutuel Arkéa potwierdza włamanie na 133 mln USD. Pieniądze trafiły na giełdy kryptowalut
Francuska grupa bankowa Crédit Mutuel Arkéa oficjalnie potwierdziła informację o tym, że padła ofiarą zaawansowanego ataku cybernetycznego, w którego wyniku nieuprawnione osoby uzyskały dostęp do wewnętrznych zasobów instytucji.
O sprawie pisaliśmy na naszych łamach już przedwczoraj. Zdarzenie to wzbudziło ogromne poruszenie na rynku finansowym oraz w świecie aktywów cyfrowych ze względu na nietypowy mechanizm działania przestępców i potężny rozmiar wykrytych przepływów pieniężnych.
Według oświadczeń reprezentantów instytucji napastnicy wykorzystali luki w procedurach zewnętrznych, aby wykonać szereg nieautoryzowanych przelewów z konta własnego banku bezpośrednio do innych podmiotów finansowych. Zgromadzone w ten sposób pieniądze zostały natychmiast przelane na konta giełd kryptowalutowych i zamienione na aktywa cyfrowe. Analiza przeprowadzona przez badaczy łańcucha bloków pokazuje, że cały proceder wywołuje niepokój o bezpieczeństwo tradycyjnych kanałów bankowości w zderzeniu z szybkim transferem kapitału w sieciach rozproszonych.
Kulisy włamaniowej operacji
Władze Crédit Mutuel Arkéa w wydanych oświadczeniach kategorycznie zaznaczyły, że włamanie nie objęło kont osobistych ani firmowych prowadzonych dla klientów indywidualnych lub przedsiębiorstw. Hakerzy nie wykorzystali żadnych danych ani depozytów zgromadzonych w federacjach czy spółkach zależnych, co oznacza brak jakichkolwiek bezpośrednich strat finansowych dla osób deponujących gotówkę. Służby prasowe zdemontowały przy tym pojawiające się w prasie spekulacje, jakoby punktem wejścia do infrastruktury był podległy grupie bank internetowy Fortuneo. Do złamania zabezpieczeń doszło w wyniku infiltracji platformy zewnętrznego dostawcy usług technicznych, co dało sprawcom bezpośrednią ścieżkę do systemów banku. Przedstawiciele instytucji odrzucili również hipotezę o błędzie ludzkim wewnątrz samej firmy, określając incydent jako skomplikowany, wysoce wyrafinowany atak zewnętrzny.
Reakcja analityków onchain
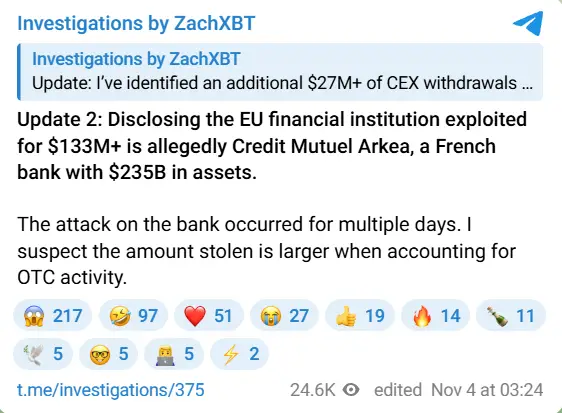
Jako pierwsi na podejrzany ruch w sieci zwrócili uwagę analitycy monitorujący ruchy na giełdach kryptowalutowych, a sprawę nagłośnił znany badacz łańcucha bloków działający w serwisie X pod pseudonimem ZachXBT. Oszacował on, że początkowa kwota podejrzanych wypłat przekraczała 106 mln USD, by następnie po dokonaniu kolejnych ustaleń podnieść te szacunki do wartości powyżej 133 mln USD, co odpowiada około 118 mln EUR.
[KLIKNIJ, ABY POWIĘKSZYĆ]
Zauważone przez niego przelewy obejmowały natychmiastowe wymiany stabilnych kryptowalut USDC oraz USDT na Ethereum, a także próby dalszego zacierania śladów poprzez transfery do prywatnej kryptowaluty Monero przy użyciu specjalistycznych mostów kapitałowych.
Bank, odpowiadając na te doniesienia, nie potwierdził podawanej kwoty jako ostatecznej, jednak przyznał, że wymieniony rząd wielkości odpowiada rzeczywistej skali zdarzenia. Jednocześnie przedstawiciele instytucji uspokajają, że część środków została już zablokowana we współpracy z zewnętrznymi giełdami, a cała sytuacja w żaden sposób nie narusza stabilności ani ciągłości finansowej grupy.
Zapobieganie kolejnym zagrożeniom
Gdy tylko wykryto podejrzane operacje na koncie własnym, w instytucji uruchomiono wewnętrzne procedury zarządzania kryzysowego, co pozwoliło sprawnie odizolować niebezpieczeństwo i zatrzymać kolejne wypłaty. Środki zapobiegawcze polegały między innymi na krótkotrwałym wstrzymaniu realizacji części przelewów wychodzących, co było jedynym odczuwalnym skutkiem dla użytkowników systemu bankowego.
Po przeprowadzeniu szczegółowej weryfikacji i wdrożeniu dodatkowych mechanizmów obronnych niemal wszystkie operacje transakcyjne wznowiono w godzinach porannych. Grupa poinformowała o sprawie odpowiednie organa ścigania, instytucje sądowe oraz bankowe organy nadzorcze, z którymi prowadzi działania mające na celu ustalenie tożsamości napastników. Bank ostrzega jednocześnie klientów przed możliwym wzrostem incydentów typu phishing, w których przestępcy mogą próbować wykorzystać zamieszanie medialne do wymuszania poufnych danych logowania, i apeluje o zachowanie najwyższej ostrożności.
Jak pisaliśmy wcześniej w naszym serwisie, Kraken i Crypto com poinformowały wcześniej, że ograniczyły dostęp do kont lub zablokowały środki powiązane z domniemaną kradzieżą. Obie giełdy zapewniły, że ich platformy pozostają bezpieczne.
Przeczytaj również:
Morgan Stanley wchodzi w tokenizację. Szansa na przełom czy infrastrukturalny eksperyment?
Zcash Community Grants wycofuje się z kontrowersyjnej propozycji finansowej