Znamy kulisy ataku na portfele Ledger – złośliwy chip wykryty w sklepach w Europie
Sprawa ataku na fizyczne urządzenia marki Ledger, który doprowadził do utraty około 93,4 mln USD przez użytkowników z Azji, zyskała europejski wątek.
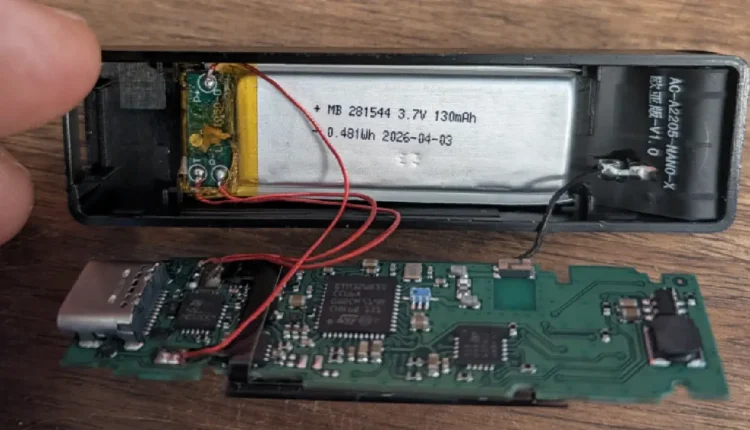
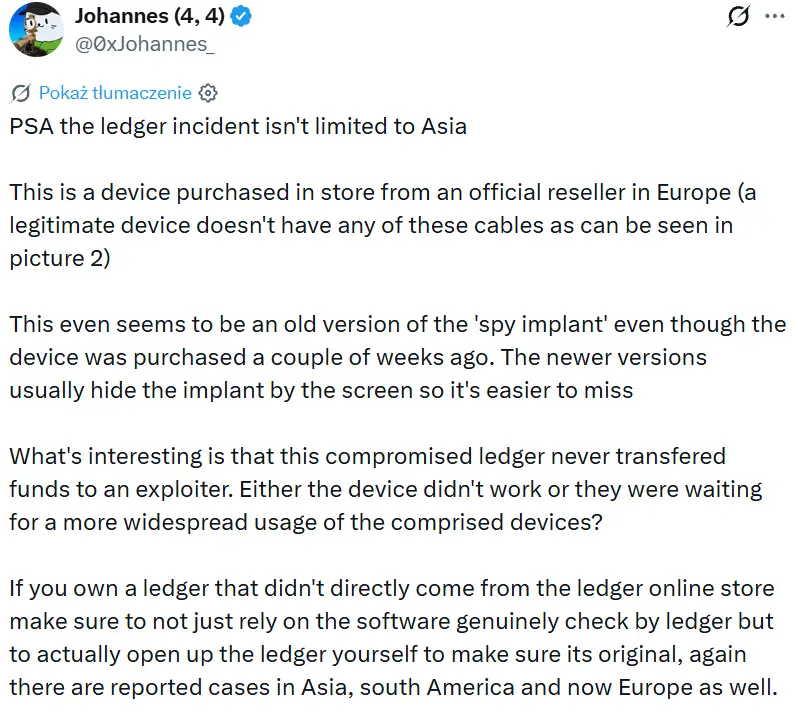
Użytkownik platformy X posługujący się pseudonimem Johannes opublikował zdjęcia zmodyfikowanego portfela, który kupił zaledwie dwa tygodnie wcześniej w europejskiej sieci sklepów ze sprzętem elektronicznym MediaMarkt. Wewnątrz urządzenia znajdowała się miniaturowa nakładka elektroniczna, będąca najprawdopodobniej wcześniejszą wersją układu scalonego wykrytego w portfelach dostarczanych przez azjatyckiego dystrybutora CryptoBilis. W przypadku europejskiego egzemplarza nie doszło wprawdzie do kradzieży jakichkolwiek środków, jednak sam poszkodowany zauważył, że urządzenie mogło po prostu nie zadziałać prawidłowo lub napastnicy czekali na moment, w którym portfele rozprzestrzenią się na znacznie większą skalę wśród nieświadomych niczego klientów.
Tajemnicza modyfikacja w europejskim egzemplarzu
Analizą techniczną podzespołów zainstalowanych we wspomnianych portfelach zajął się były szef giełdy Mt. Gox, Mark Karpeles. To właśnie jego śledztwo pozwoliło rzucić pierwsze światło na skalę problemu. Kapeles wyjaśnił , że wbudowana w odnalezione urządzenie antena wskazuje na konfigurację przeznaczoną na rynek eurazjatycki, co sugeruje przygotowanie oddzielnych wersji złośliwych modułów dostosowanych do zakresów częstotliwości komórkowych obowiązujących w poszczególnych regionach świata.
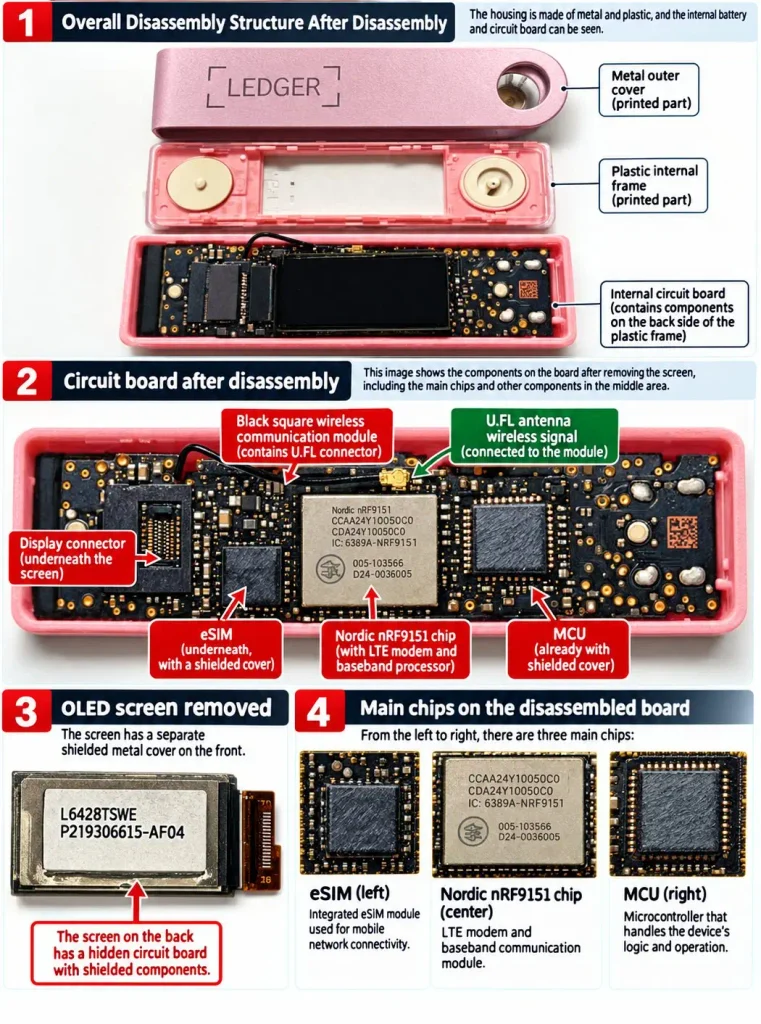
W tym miejscu należy podkreślić, że firma Ledger jak dotąd nie potwierdziła, czy egzemplarz wykryty na terenie Europy bezpośrednio łączy się ze znanym atakiem w Azji./
Eksperci na tropie komórkowego układu śledzącego
Ostrzeżenie przed wyciekiem danych fizycznych z portfeli wydanych w Europie wywołało falę niepokoju w społeczności kryptowalutowej. Johannes opublikował na swoim koncie w serwisie X ostrzeżenie, udostępniając przy tym zdjęcia rozłożonego na części portfela i podkreślając, że incydent bezpieczeństwa marki Ledger nie ogranicza się wyłącznie do rynków azjatyckich.
Początek całej serii zdarzeń miał miejsce w Azji Południowo-Wschodniej – sam atak był zaś wymierzony w firmę CryptoBilis. Przedsiębiorstwo to, działające na terenie Malezji, Indonezji oraz Filipin, przeszło w ostatnim czasie zmianę właścicielską, co prawdopodobnie ułatwiło przestępcom podrzucenie fizycznych zmodyfikowanych modułów. Zmiany konstrukcyjne w urządzeniach polegały na zamontowaniu miniaturowej płytki drukowanej bezpośrednio pod wyświetlaczem, która była w stanie bezszelestnie przechwytywać 24-wyrazową frazę odzyskiwania danych i przesyłać ją do napastników za pośrednictwem sieci komórkowej. Co najbardziej zdumiewające, tak zmodyfikowane portfele sprzętowe wciąż bezproblemowo przechodziły cyfrowe testy autentyczności po podłączeniu do komputera.
W odpowiedzi na doniesienia o incydencie, producent zabezpieczeń poprosił dystrybutora CryptoBilis o całkowite wstrzymanie sprzedaży oraz wysyłki urządzeń. Jednocześnie wydał zalecenie dla wszystkich klientów, którzy nabyli portfele w ciągu ostatnich 90 dni, aby niezwłocznie przetransferowali zgromadzone cyfrowe aktywa na nowe adresy wygenerowane na bezpiecznych urządzeniach. Firma Ledger podtrzymuje stanowisko, że łączna liczba felernych egzemplarzy pozostaje mocno ograniczona, a jej własne kanały dostaw i oficjalne sklepy cyfrowe nie zostały naruszone.
Firma badawcza z zakresu cyberbezpieczeństwa Yfarmx oszacowała łączną wartość skradzionych środków z portfeli na poziomie 93,4 mln USD zidentyfikowanych na ponad 471 osobnych adresach sieciowych, chociaż liczby te wciąż podlegają weryfikacji przez niezależne audyty.
Przeczytaj również:
Komputery kwantowe zniszczą kryptowaluty? Justin Sun zna odpowiedź
Przełomowy moment dla Robinhooda. Czy użytkownicy uciekną, gdy skończą się darmowe transakcje?