
Rekordowy rajd na Bitcoinie i potężny cios hakerów. Z sieci zniknęło 1,26 mld USD
Rynek kryptowalut w trzecim kwartale zaprezentował swoje najskrajniejsze oblicza, łącząc euforię inwestorów instytucjonalnych z niespotykaną dotąd falą incydentów bezpieczeństwa.
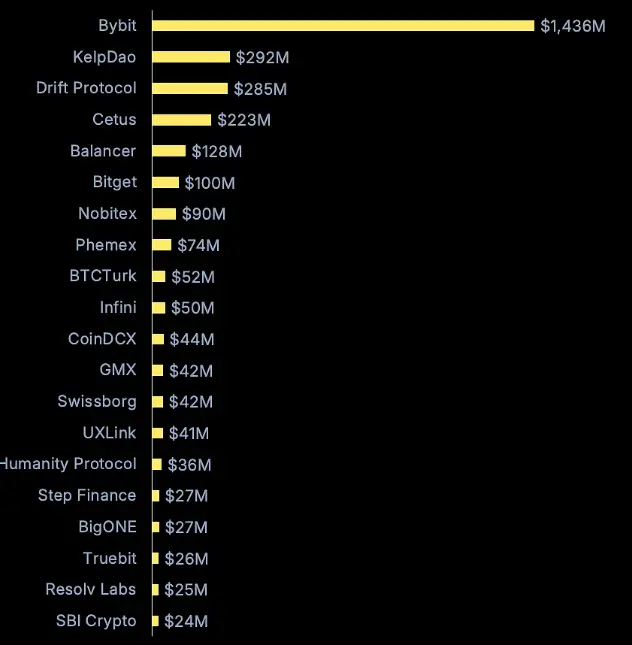
Zacznijmy od tego, że Bitcoin zamknął trzeci kwartał bieżącego roku wzrostem o 40%, osiągając pułap 83 533,74 USD i deklasując pod względem stóp zwrotu niemal wszystkie tradycyjne aktywa. Rajd najpopularniejszej na świecie kryptowaluty w dużej mierze został wywołany masowym napływem kapitału do funduszy giełdowych ETF powiązanych bezpośrednio z cyfrowymi aktywami. Towarzyszyły mu dynamiczne skoki wycen mniejszych altcoinów, co skłoniło wielu analityków do ogłoszenia oficjalnego powrotu wielkiej hossy. Z drugiej strony jednak mieliśmy do czynienia z ogromnymi stratami będącymi efektem działań cyberprzestępców. Z danych firmy CertiK wynika, że tylko w trzecim kwartale br. doszło aż do 247 incydentów bezpieczeństwa, w których skradziono łącznie 1,26 mld USD. Łączne straty rynkowe od początku roku sięgnęły zaś 2,68 mld USD. Jednocześnie wrzesień okazał się najgorszym miesiącem całego roku, odnotowując 99 osobnych ataków z kwotą strat sięgającą 768,5 mln USD.
Trudny sprawdzian dla rynku krypto
Nasilająca się fala kradzieży stawia pod znakiem zapytania operacyjną stabilność cyfrowego ekosystemu. Nicolai Sondergaard, starszy analityk w firmie Nansen, podkreśla, że straty wizerunkowe firm wynikające z powtarzających się ataków przewyższają bezpośrednie straty finansowe. Jego zdaniem wielokrotne kradzieże utwierdzają tradycyjne instytucje w przekonaniu o kruchości kryptoarchitektury. To z kolei skutecznie spowalnia masową adopcję, wymusza ostrzejszą kontrolę ze strony regulatorów oraz podnosi oczekiwaną premię za ryzyko. Ekspert uważa, że instytucje finansowe omijają ten problem, wybierając bezpieczne, regulowane instrumenty i stroniąc od bezpośredniego korzystania z protokołów zoptymalizowanych pod finanse zdecentralizowane.
Analitycy firmy CertiK mówią głośno o tym, że problem włamań sięga głębiej niż kiedykolwiek wcześniej. Z danych przedsiębiorstwa wynika jednoznacznie, że dynamika zagrożeń ewoluuje w zatrważającym tempie, wymagając kompleksowych zabezpieczeń na każdym poziomie infrastruktury. Sporym wyzwaniem jest również kurczący się rynek ubezpieczeń on-chain. Z opublikowanego pod koniec sierpnia br. raportu firmy CoinGecko wynika, że łączna pojemność ubezpieczeniowa w branży spadła o 20,2% rok do roku, osiągając zaledwie 130,2 mln USD wobec 163 mln USD rok wcześniej. Widać więc ewidentnie, że system ochrony okazuje się bezradny w starciu z rosnącą skalą niebezpieczeństwa, nie nadążając za tempem rozwoju samej branży.
[KLIKNIJ, ABY POWIĘKSZYĆ]
Sztuczna inteligencja jako nowy bat na smart kontrakty
W dzisiejszych czasach szczególny niepokój budzi powszechne wykorzystanie sztucznej inteligencji, która drastycznie skraca czas potrzebny na wykrycie podatności w kodzie. Szef marketingu w Tesseract Group, Oliver Carding, zwraca uwagę na fakt, że narzędzia AI automatyzują proces poszukiwania luk w smart kontraktach. Zadania, które wykwalifikowanemu inżynierowi zajmowały dotychczas długie miesiące, programy wykonują błyskawicznie, niemal pozbawiając deweloperów czasu na naprawę błędów przed ich wykorzystaniem przez hakerów. W najbliższym czasie najbardziej prawdopodobnym wektorem zagrożeń stanie się prawdopodobnie tzw. wstrzykiwana komenda, czyli ukryta instrukcja podstępnie skłaniająca algorytm do działania na szkodę użytkownika. Czy tak się stanie – przekonamy się już niebawem.
Przeczytaj również:
Incydent bezpieczeństwa w MetaMask. Gigant ewakuuje setki tysięcy Ethereum
Zmiana zasad w trakcie gry. Tak finansowy gigant może wywołać lawinę na akcjach Strategy