Widzieli twarz znajomego na ekranie. Tak oszuści ukradli 400 milionów w krypto
Na ekranie znajoma twarz. Wszystko wygląda jak zwykła rozmowa z kamerką. Jedynym problemem jest problem techniczny. Nie działa dźwięk. Rozmówca podsuwa rozwiązanie, trzeba coś zaktualizować, może kliknąć w link. Kilka chwil później oszuści mogą już mieć dostęp do komputera i zgromadzonych na nim kryptowalut. Najgorsze? Człowiek, którego widzieliśmy na ekranie, mógł w ogóle nie wiedzieć, że uczestniczy w spotkaniu. FBI właśnie ujawniło kulisy przekrętu wartego ponad 400 milionów dolarów.
Znajomy zaprasza na rozmowę. Tyle że to wcale nie on
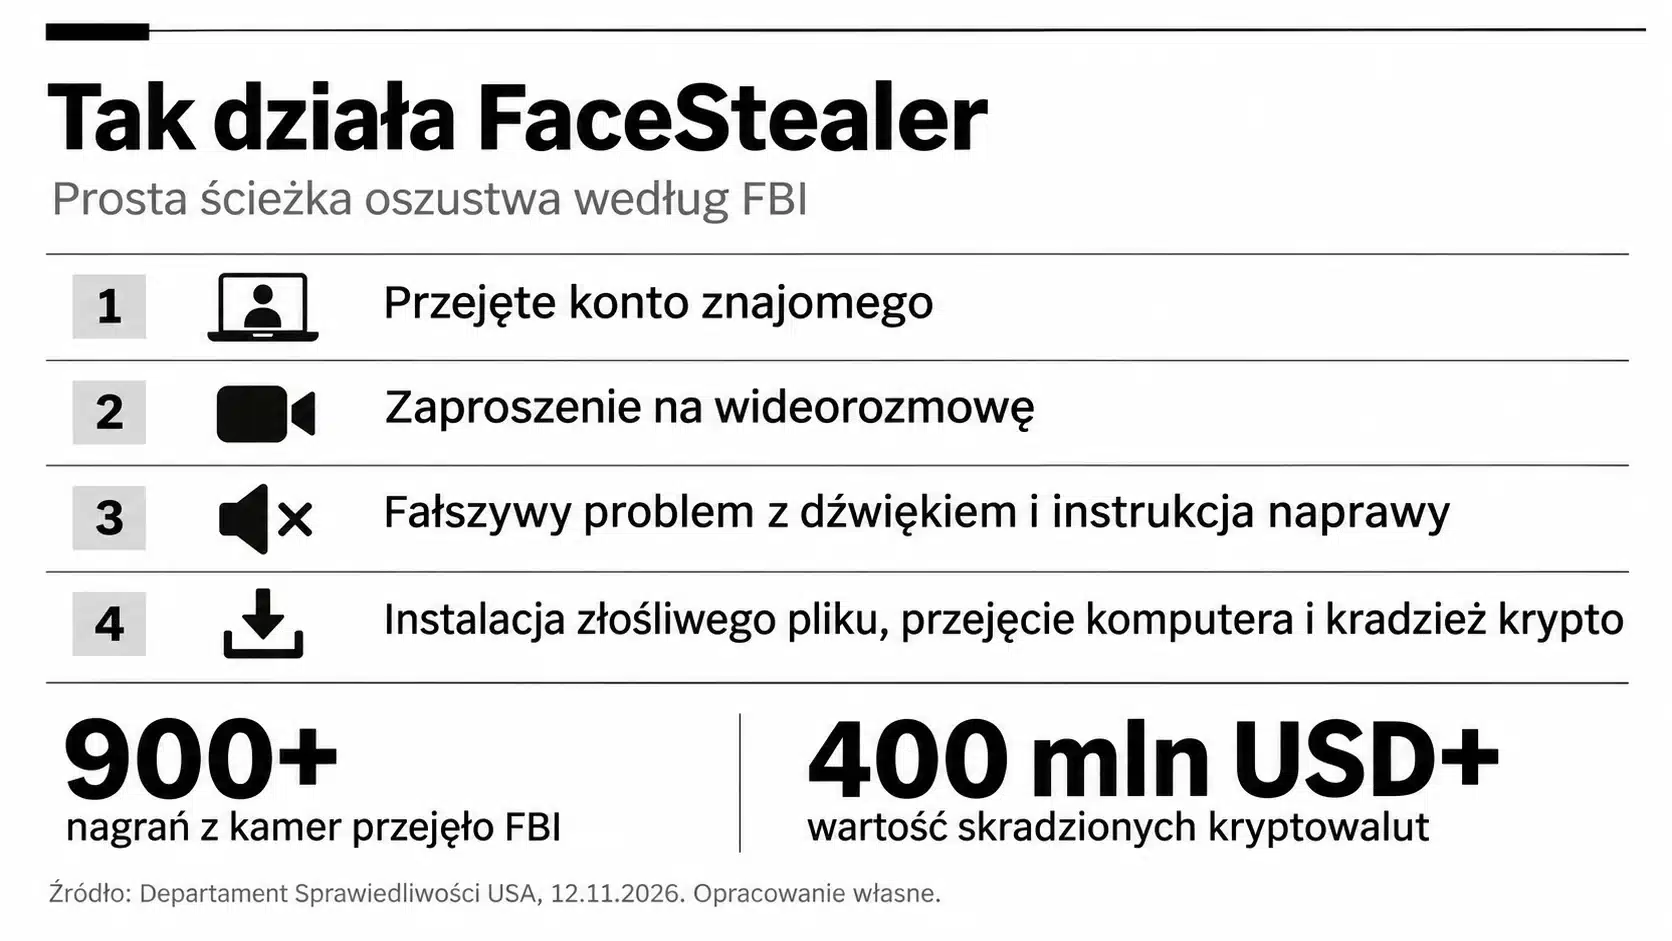
Schemat był wyjątkowo perfidny. Przestępcy z Korei Północnej (a to niespodzianka!) włamywali się na konta użytkowników komunikatorów, przeglądali ich kontakty, a następnie zapraszali znajomych do rozmowy z kamerą. Zaproszenia przychodziły z prawdziwych kont. Spotkania odbywały się na stronach łudząco przypominających Zooma czy Teamsy.
Mało tego, na ekranie pojawiała się twarz osoby, którą przyszła ofiara doskonale znała. W rzeczywistości było to nagranie wykonane wcześniej bez wiedzy tej osoby. Czasami oszuści wykorzystywali również filmy stworzone za pomocą sztucznej inteligencji. W pewnym momencie pojawiał się problem z dźwiękiem. Ofiara otrzymywała instrukcję naprawy, która prowadziła do instalacji wirusa. Reszta zależała od tego, co przestępcy znaleźli na komputerze.
Według amerykańskiego Departamentu Sprawiedliwości proceder, nazwany FaceStealer, pozwolił północnokoreańskim hakerom ukraść ponad 400 milionów dolarów w kryptowalutach w ciągu 18 miesięcy. FBI poinformowało o przejęciu infrastruktury wykorzystywanej przez przestępców oraz ponad 900 nagrań z kamer internetowych.
Twoja twarz może posłużyć do okradzenia znajomych
Oszukana osoba wcale nie była ostatecznym trofeum. Przestępcy nagrywali jej twarz, przejmowali kontakty i wykorzystywali do wykiwania kolejnych osób. Każda udana akcja dostarczała materiałów do następnej. Żeby było jeszcze perfidniej, nie zawsze wykradali pieniądze natychmiast. FBI opisuje przypadki, w których od przejęcia komputera do kradzieży kryptowalut mijały miesiące, a nawet ponad rok.
Jak rozpoznać pułapkę? Wbrew pozorom nie wystarczy sprawdzić, czy rozpoznajemy twarz rozmówcy. Dziś to już nie takie oczywiste. Znacznie bezpieczniej byłoby po prostu zadzwonić do niego osobno, zwykłym telefonem, i potwierdzić zaproszenie. A jeśli podczas wideokonferencji ktoś każe instalować aktualizację albo uruchamiać podejrzane polecenia, najlepiej przerwać spotkanie.
Na BitHubie pisaliśmy niedawno o gwałtownym wzroście liczby podejrzanych żądań związanych z portfelami kryptowalutowymi. Historia FaceStealer pokazuje inną stronę problemu: oszuści nie muszą nawet podszywać się pod giełdę. Wystarczy, że skutecznie podszyją się pod znajomego.