
Uśpiony portfel Ethereum przeniósł 4,6 mln USD. Oszuści zastawili pułapkę w trzy minuty
Jeden z portfeli Ethereum istniejących od uruchomienia sieci w 2015 roku po raz pierwszy od ponad dekady wysłał środki, a chwilę później stał się celem zautomatyzowanego ataku. Właściciel nie dał się jednak nabrać na spreparowane adresy i ostatecznie przelał 2154,94 ETH, warte około 4,6 mln USD, na właściwy rachunek.
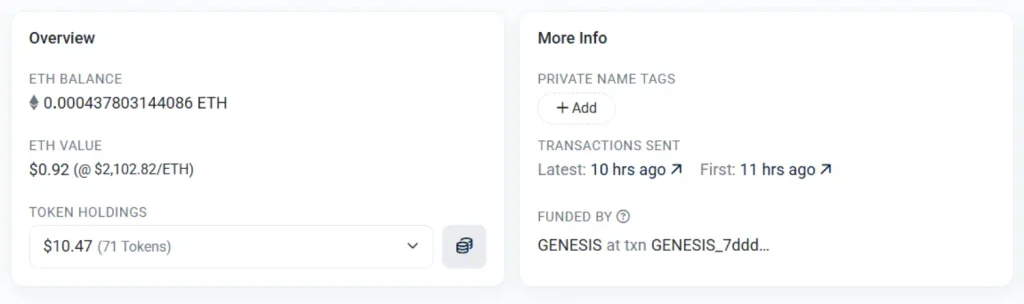
Adres otrzymał pierwsze ETH już w bloku genezy Ethereum, wydobytym w lipcu 2015 roku. W marcu 2016 roku na portfel trafiło dodatkowo 755 ETH. Przez kolejne lata nie odnotowano z niego żadnego transferu wychodzącego.
Sytuacja zmieniła się w poniedziałek, 9 listopada. O godzinie 22:04 czasu lokalnego w Polsce właściciel wysłał 0,05 ETH, czyli około 106 USD, na nowy adres rozpoczynający się od znaków 0x1321beb8 i kończący na 1A44. Niewielka transakcja testowa została odnotowana przez serwis Whale Alert.
Zaledwie trzy minuty później stary portfel zaczął otrzymywać serię niewielkich transferów ETH. Pochodziły one z dwóch adresów łudząco podobnych do tego, na który wcześniej wysłano testową kwotę. Jeden zaczynał się od 0x13211f, a drugi od 0x1321FB. Oba kończyły się tym samym ciągiem znaków: 1A44.
Jak wynika z danych dostępnych w eksploratorze Etherscan, oba podejrzane adresy były finansowane przez konta oznaczone jako „Fake_Phishing”. Z jednego z nich wysłano aż 43 niewielkie transfery. Ich celem było umieszczenie fałszywych adresów w historii transakcji ofiary.
[KLIKNIJ, ABY POWIĘKSZYĆ]
Pułapka na użytkownika portfela
To przykład ataku określanego jako address poisoning, czyli zatruwanie adresu. Oszuści generują portfele przypominające te, z których użytkownik korzystał wcześniej, a następnie wysyłają na jego adres niewielkie kwoty kryptowalut. Dzięki temu fałszywe rachunki pojawiają się w historii operacji i mogą zostać pomylone z prawidłowymi odbiorcami.
Mechanizm wykorzystuje sposób, w jaki wiele aplikacji portfelowych prezentuje adresy. Zamiast wyświetlać pełny ciąg znaków, interfejsy często pokazują jedynie jego początek i koniec. W rezultacie dwa różne adresy mogą wyglądać niemal identycznie.
Przestępcy liczą na to, że użytkownik przy kolejnej transakcji skopiuje odbiorcę bezpośrednio z historii operacji, nie sprawdzając dokładnie całego adresu. W przypadku dużych transferów taka pomyłka może oznaczać nieodwracalną utratę środków.
W opisywanym przypadku oszuści zareagowali wyjątkowo szybko. Zautomatyzowane boty mogą monitorować blockchain w poszukiwaniu dużych, długo nieaktywnych portfeli. Pierwszy transfer wychodzący może być dla nich sygnałem, że właściciel przygotowuje się do przeniesienia większej ilości kryptowalut. Niewielka płatność testowa stwarza wtedy okazję do podstawienia fałszywego adresu.
O podobnym zagrożeniu pisaliśmy już na BitHub.pl. W tym artykule opisaliśmy przypadek inwestora, który stracił niemal 400 tys. złotych przez zatruwanie historii transakcji.
Właściciel wysłał 4,6 mln USD na właściwy adres
Tym razem próba oszustwa zakończyła się niepowodzeniem. Właściciel portfela zastosował dodatkowy środek ostrożności. O godzinie 22:20 UTC nowy adres odbiorcy wysłał dalej 0,01 ETH, z czego niemal całość wróciła trzy minuty później. Taki ruch mógł służyć sprawdzeniu, czy kontrola nad docelowym portfelem działa prawidłowo.
O godzinie 22:42 UTC, czyli 38 minut po pierwszej transakcji testowej, z wieloletniego portfela wysłano 2 154,94 ETH o wartości około 4,6 mln USD. Środki trafiły na właściwy adres rozpoczynający się od 0x1321beb8. Według danych Etherscan dotyczących portfela odbiorcy zgromadzono na nim około 2 155 ETH.
Przypadek pokazuje, jak szybko zautomatyzowane oszustwa potrafią reagować na aktywność użytkowników blockchaina. Problem ma znacznie szerszą skalę niż pojedyncza próba kradzieży. W styczniu 2026 roku analitycy banku Citi ostrzegali, że masowe wysyłanie niewielkich transferów przez oszustów może sztucznie zawyżać statystyki aktywności Ethereum. Duża część dodatkowych transakcji miała wartość poniżej 1 USD.
Z kolei analiza firmy Bitquery dotycząca zatruwania adresów na Ethereum wykazała, że w ciągu 12 miesięcy do 31 lipca 2026 roku oszuści doprowadzili do strat wynoszących co najmniej 76,1 mln USD. Poszkodowanych było 1 635 użytkowników, a kampanie obejmowały niemal 8 mln portfeli.
Najważniejsza zasada pozostaje niezmienna: przed wysłaniem kryptowalut należy sprawdzić cały adres odbiorcy, a nie tylko jego początek i koniec. Przy dużych kwotach warto również wykonać niewielki przelew testowy i potwierdzić dane odbiorcy niezależnym kanałem.
Przeczytaj również:
Coinbase z pełną licencją banku powierniczego. Decyzja OCC weszła w życie
Glamsterdam może zagrozić tysiącom smart kontraktów Ethereum. Deweloperzy proponują dwa rozwiązania