Prosili giełdę kryptowalut o pomoc. Teraz ich hasła i adresy mogły trafić do hakerów
Dzwonisz na infolinię, bo masz problem z kontem na giełdzie krypto. Nieistotne, czy sprawa jest bardzo poważna, czy totalnie błaha. Konsultant wypytuje o szczegóły, sprawdza dane, pomaga rozwiązać sprawę. Odkładasz słuchawkę i zapominasz o całej rozmowie. Gorzej, jeśli jej treść kilka miesięcy później trafi w niepowołane ręce. Właśnie z takim problemem mierzy się koreańska giełda kryptowalut Coinone. Hakerzy nie musieli nawet włamywać się do jej głównego systemu. Wystarczyło, że dostali się do firmy obsługującej klientów.
Dzwonili po pomoc. Teraz mają powody do niepokoju
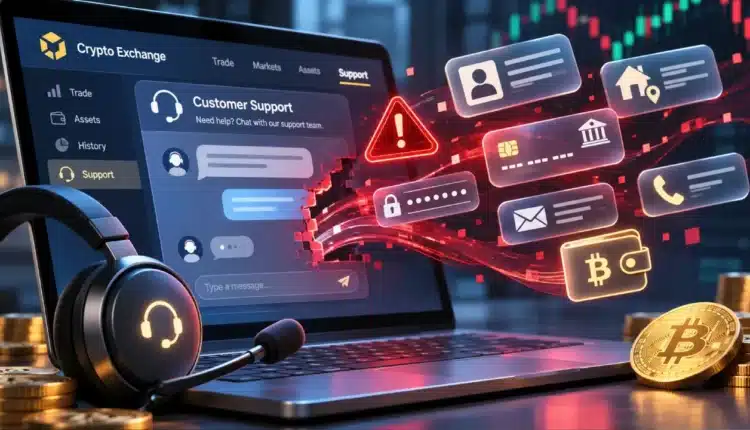
W niedzielę Coinone oficjalnie poinformowała o wycieku danych osobowych. Włamanie nastąpiło trzy dni wcześniej, 12 listopada, około czwartej nad ranem czasu koreańskiego. Celem ataku była firma MetaM, której giełda zleca obsługę klientów. Przestępcy uzyskali dostęp do serwerów przechowujących informacje pozostawiane podczas rozmów telefonicznych i czatów.
Co mogli znaleźć? Całkiem sporo ultra wrażliwych danych. Imiona i nazwiska, numery telefonów, adresy e-mail, daty urodzenia, numery kont bankowych, a nawet hasła i adresy domowe. Na liście znalazły się również numery dokumentów tożsamości oraz adresy portfeli kryptowalutowych. Nie oznacza to, że wszystkie te informacje wykradziono każdemu klientowi. Zakres ujawnionych danych zależy od tego, co poszczególne osoby przekazały konsultantom. Giełda jak dotąd nie ujawniła liczby poszkodowanych.
Co ciekawe, Coinone dowiedziała się o włamaniu 12 listopada o godzinie 9:20. Publiczny komunikat opublikowała dopiero 15 listopada o ósmej rano. Policzyliśmy: od otrzymania informacji do ostrzeżenia klientów minęło 70 godzin i 40 minut.

Hakerzy nie muszą znać twojego hasła. Wystarczy, że znają twoją historię
Coinone zapewnia, że ich systemy, niezależnie od sytiacji, działają na pełnych obrotach. Problem może jednak pojawić się później. Wyobraźmy sobie telefon od rzekomego pracownika Coinone. Rozmówca sprawia wrażenie niemal naszego kumpla. Zna nasze nazwisko, numer konta i szczegóły reklamacji sprzed kilku miesięcy. Ba, wie nawet, czego dotyczył przelew, z którym mieliśmy problem. Czy wzbudziłby nasze podejrzenia? Niekoniecznie. A przecież taka wiedza nie musi pochodzić od prawdziwego konsultanta.
Właśnie przed podobnymi próbami podszywania się pod pracowników ostrzega teraz giełda. Osobom, które podczas rozmowy udostępniły hasło, zaleca jego natychmiastową zmianę. Przypomina też, że nigdy nie prosi telefonicznie o kody weryfikacyjne ani o wypłatę kryptowalut.
Na BitHubie opisywaliśmy już skalę zagrożenia phishingiem. Przypadek Coinone pokazuje, że przestępcy wcale nie muszą zaczynać od wysyłania podejrzanych linków. Czasem wystarczy cudza, zupełnie zwyczajna rozmowa z infolinią.